目录
水一篇,我不想用JWT了,能不能稍微改造一下呢?
我不想用JWT了,能不能稍微改造一下呢?
- 登录
- 检查令牌
- 退出登录
JSON Web Token 也就是JWT,无状态的,可以携带信息,也就是载荷,base64解码后可以看到明文,再加个签名,可以确认数据是否有被篡改。有些时候,会非常的大,如果信息多的话。
不想用了,然后就修改了一下,我也不转成密文了,直接把对象存在redis里。
登录
照常登录,登录完以后,生成一个唯一的key,然后把用户的信息对象存到redis里。注意,不要把密码,手机号等敏感信息存到redis里了。
因为这个前端查询的时候直接返回的。
再加个有效期,比如说在redis里是2个小时的。过了两个小时就没有了。
那怎么办呢?
于是我们还要创建一个持久化到数据库里
当redis上没有的时候,我们就拿着这个key去mysql中查询,如果有,那么加载一份用户信息到redis中。
这样子,理论上来说,这个key永远都不会过期了。
那这个key丢失了怎么办呢?
重新登录咯
登录的时候注意了,要把旧的删除掉。否则会越来越多的了。
如果要限制时间呢?比如说,超过一个月没有用了,就要重新输入密码登录
那你在查询出来的时候,判断一下更新时间嘛,如果超过了一个月,返回账号未登录,再次登录的时候,删除旧的,新的又入库了。
检查令牌
检查令牌的目的,一是登录状态,二是获取用户信息,通常有ID和角色。
ID用于CRUD用户的资源;角色用于鉴权。
一样的道理咯,如果redis中有,就在线的,如果redis里没有,去mysql里查,有的话没过期就加载一份新的用户信息到redis上,过期了就返回未登录。
退出登录
退出登录把redis里的对象删除,把mysql里的对象也删除一下。
本文由 拉大锯 原创发布于 阳光沙滩 , 未经作者授权,禁止转载
评论
0 / 1024
可以都存在Redis,一个AccessToken和一个RefreshToken,然后AccessToken的时长一般2个小时,RefreshToken就可以设置为1-3天,当AccessToken过期Redis查不到的时候,就用RefreshToken重新生成新的返回到响应体,前端自动替换,这里会有并发问题,所以当AccessToken需要再续上1-3分钟的有效时长,这样就完美的替换掉了原来的AccessToken和RefreshToken
2024-05-24 12:58回复
 拉大锯
回复@程序员soulmate: 这样不好,redis的资源要比mysql的贵的,速度也是。这就是为什么做一个2小时的token。而refresh的调用频率比较低,所以持久化到硬盘上。
2024-05-24 14:00回复

话说在jwt存用户信息的都是少数吧,目前看各大网站的jwt都不会特别长
2024-05-24 00:10回复
拉大锯回复@ccTyL: 看场景,主要是无状态,又携带信息,还是防止篡改。必要的场景会使用。
2024-05-24 02:09回复
我们都是jwt+redis一起用的,通常都不会在token带太多信息,一般都是放个id,然后网关在redis查询。如果退出登陆就清除redis,这样即使jwt没过期也不能登陆
2024-05-24 00:09回复
拉大锯回复@ccTyL: 那就不需要jwt了呀。你还要解码,你直接把对象转成json存redis里不就可以了。
2024-05-24 02:08回复
ccTyL回复@拉大锯: 还是要jwt的呀,主要是防止篡改,以及一个过期问题。确实是把json存在redis的,只是key使用的是用户id
2024-05-24 03:12回复
拉大锯回复@ccTyL: 过期,你直接用redis的过期不就可以了?拿不到就是过期了呀。
2024-05-24 03:21回复
ccTyL回复@拉大锯: 不一样的,jwt的过期,说明是长时间未登陆的过期(配合refreshtoken)。redis取不到,可能是主动注销,或者异地登陆被挤下线。所以是两种情况
2024-05-24 03:48回复
拉大锯回复@ccTyL: 你没看文章吧?我把refresh的作用换了另外一种方式实现。本质上就是你的内容里带了时间,只是你用工具去解析,超过了时间给你抛异常而已。你自己也可以做这些动作的。
2024-05-24 05:09回复
ccTyL回复@拉大锯: 我再细看一下
2024-05-24 08:20回复
推荐文章
Linux 防火墙完全指南:从原理到多发行版实战
本文全面解析Linux防火墙的底层原理与主流工具配置,涵盖UFW、firewalld、iptables、nftables等方案,适合不同发行版用户。从基础概念到生产环境加固建议,助你掌握核心安全策略,确保服务器与网络的安全运行。
水上派对英语单词篇
探索FLOATOPIA水上派对的完整指南,涵盖签到流程、场地指引、安全须知、活动安排及夜场舞会等实用英语词汇与对话。无论是初学者还是老手,都能轻松掌握关键术语,享受完美水上体验。
麒麟操作系统下使用 virt-customize 重置虚拟机 root 密码实战
本文详细介绍了在麒麟操作系统环境下使用 virt-customize 工具重置 KVM 虚拟机 root 密码的完整流程,包含安装步骤、常见问题及解决方案,帮助运维人员高效处理密码遗忘或批量初始化场景,避免数据丢失。
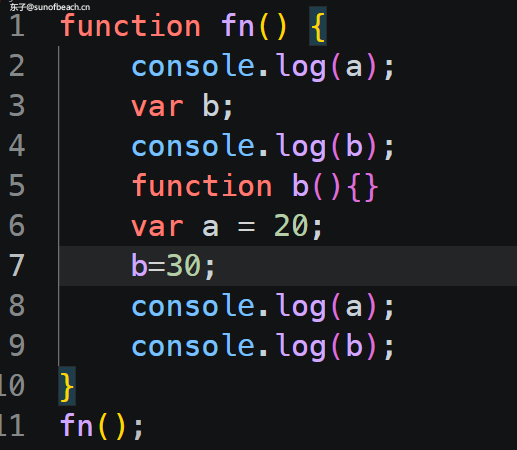
浅析JS预编译-函数篇
本文详细讲解了JavaScript中函数的预编译过程,包括AO对象的创建、变量和函数声明的提升,以及执行阶段的变化。适合初学者了解JS执行机制,帮助深入理解代码运行逻辑。
访问Github的另一种姿势
本文介绍了如何通过Watt ToolKit等工具加速访问Github,适合对网络技术感兴趣的读者。内容涵盖工具介绍、下载和使用方法,以及一些实用技巧,值得一看。
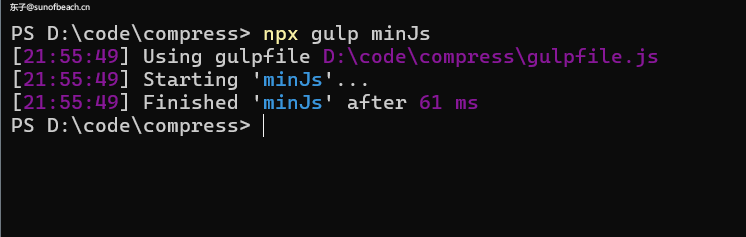
使用Gulp压缩JS
本文详细介绍了如何使用Gulp压缩JavaScript文件,特别是支持ES6语法的处理方法。通过实际操作和效果对比,帮助开发者提升代码性能,适合对前端自动化工具感兴趣的读者。
使用Gulp压缩CSS
本文详细介绍了如何使用Gulp工具对CSS文件进行压缩,提升网页加载速度。适合需要优化静态资源的开发者,提供清晰的步骤和示例,帮助快速上手。
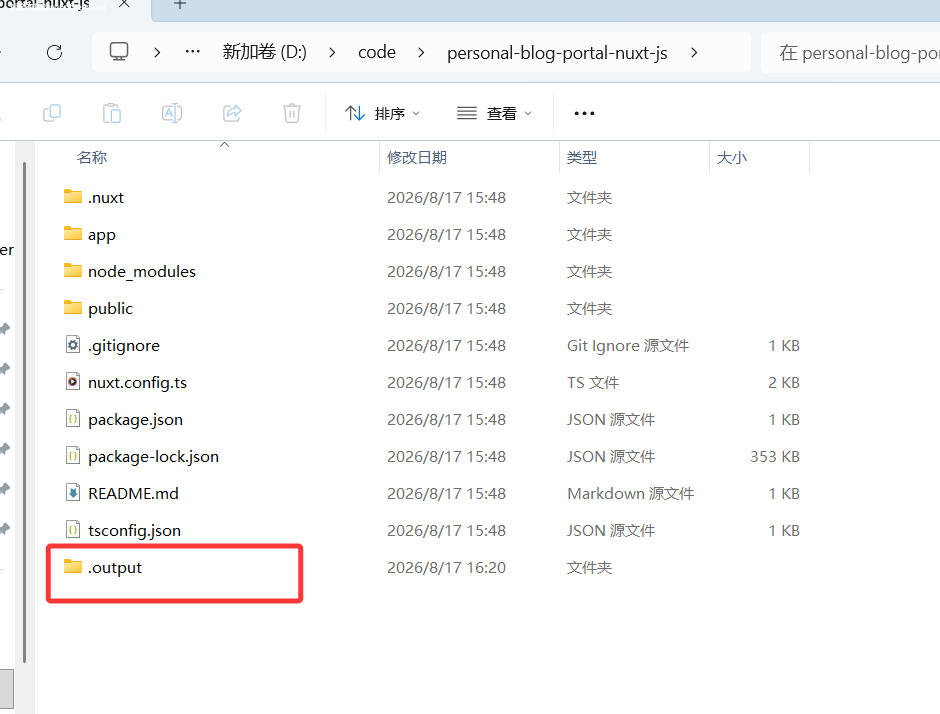
从0部署Nuxtjs项目
本文详细介绍了如何将Nuxt.js项目部署到公网,涵盖Node.js安装、环境配置、源码上传及使用PM2启动服务的全过程,适合开发者学习和实践。
Linux 命令行美化利器:tree 命令完全指南(安装 + 全部参数详解)
掌握 Linux 下的 `tree` 命令,快速直观地查看目录结构。本文详细讲解安装方法、参数含义及实战场景,适合开发者和系统管理员提升工作效率。
Linux常用命令(一)
本文详细介绍了Linux基础命令,包括文件操作、系统显示、网络状态、软件包管理等,适合初学者学习和查阅,是掌握Linux系统的实用指南。
大模型推理参数解码:温度、Top-p 与核采样如何塑造生成文本的灵魂
探索大语言模型的采样参数如何塑造生成内容,从温度到Top-p,从惩罚机制到熵控制,揭示背后的信息论原理与实践策略。了解如何通过参数调优,让AI既保持知识的严谨,又拥有创造力的自由。
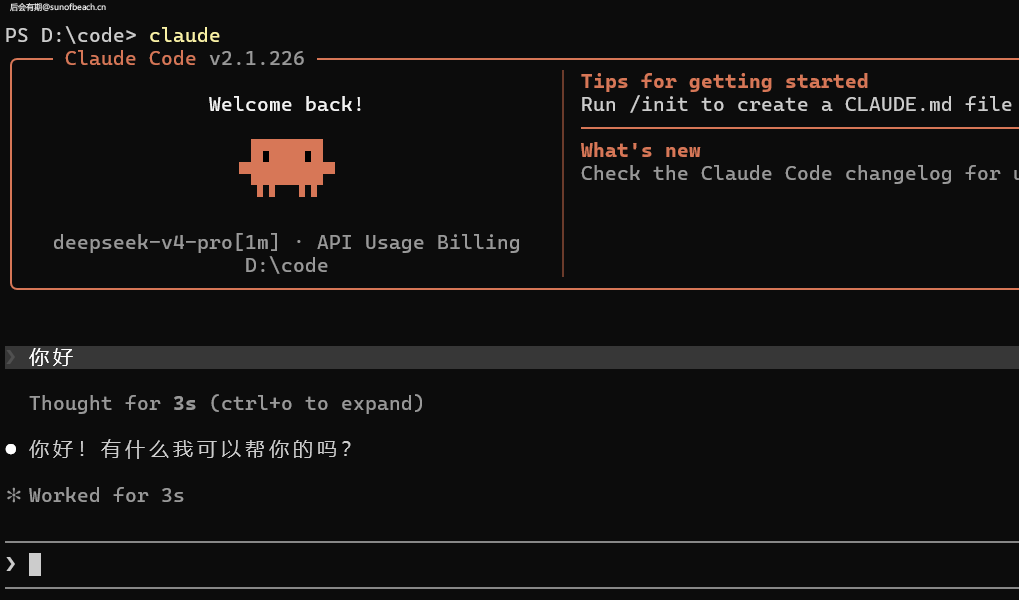
记从0使用Claude code写代码
本文介绍了如何使用Claude Code搭配DeepSeek进行编程,详细讲解了安装Node.js、全局安装Claude、配置模型以及使用方法。对于开发者来说,这是一份实用的技术教程,尤其适合对AI编程工具感兴趣的读者。
Android-Studio-Gradle同步失败-Library为null的通用排查指南
遇到 Android Studio Gradle Sync 失败时,不要轻易删除全局缓存。本文详细解析了错误原因,并提供了一系列精准的排查步骤和解决方案,帮助开发者快速定位并解决问题,提升开发效率。
PHP实现密码加密
本文详细介绍了Bcrypt密码加密技术及其在PHP中的应用,帮助开发者提升用户密码的安全性。通过实际代码示例,展示了如何使用password_hash和password_verify函数进行密码加密与验证,是学习网络安全知识的实用指南。
WordCloud效果,滚动标签
本文详细介绍了如何在Vue项目中集成WordCloud组件,包括依赖安装、属性配置和使用方法。适合开发者学习如何实现数据可视化功能,提升项目交互体验。
从0使用WordPress搭建一个优美的网站
本文详细介绍了如何使用WordPress搭建一个美观的网站,从安装到主题配置和功能拓展,为读者提供了实用的操作指南。无论是初学者还是有一定经验的开发者,都能从中获得有价值的参考。
JS实现在网站底部添加运行时间
想知道如何在网站底部显示运行时间?本文详细讲解了通过JavaScript实现这一功能的方法,包括时间计算逻辑和代码实现。适合前端开发者学习参考,轻松为网站添加实用功能。
在Vercel上部署Hexo博客
本文详细介绍了如何在Vercel上快速部署Hexo博客,无需后端服务即可实现高效发布。相比传统方式,省去了手动生成和上传静态文件的步骤,更加便捷。适合想要搭建个人博客的开发者参考。
从0搭建一个Hexo博客
本文详细介绍了Hexo博客框架的使用方法,从安装到部署全流程讲解,适合想快速搭建个人博客的技术爱好者。内容清晰易懂,是入门Hexo的理想指南。
离线设备激活方案:古老的 Windows 光盘激活,离线算法授权等
本文深入解析了离线激活的核心原理与实现方式,从历史案例到现代技术,全面剖析了如何在无网络环境下确保软件授权的安全性。通过设备指纹、授权文件校验等手段,为开发者提供了可复用的架构设计思路,适用于工业、医疗等对网络依赖较低的场景。
Hexo实现生成站点地图
想为你的Hexo博客添加站点地图功能吗?本文详细介绍了如何通过安装插件和配置文件来实现,适合没有内置该功能的新主题或自定义主题的用户。简单步骤助你提升搜索引擎优化效果。
Hexo实现代码压缩
本文分享了如何通过Hexo插件优化博客性能,详细介绍了安装和配置过程,帮助提升网页加载速度。适合对网站优化感兴趣的开发者阅读。
记一次 GitHub 幽灵协作者大清洗:强制重写 Git 历史与穿透 CDN 缓存实践
本文详细讲解了如何解决GitHub上出现的‘幽灵协作者’问题,通过重写Git历史和穿透CDN缓存,彻底清理错误提交记录。适合开发者学习如何高效管理项目历史与优化仓库信息。
从一行 `native` 堆栈追到 InstallReferrer:一次主线程 ANR 的排查全过程
本文详细记录了一次主线程ANR的排查过程,从一行native堆栈追踪到InstallReferrer服务调用。通过分析堆栈、源码和系统调用,揭示了归因SDK在主线程同步调用Play商店服务导致的ANR问题,并提供了多维度的解决方案。对于Android开发者来说,是一篇深入浅出的技术实践指南。
Linux从 HelloWorld 到数据库服务注册
本文详细解析了Linux系统中服务注册的概念与实现,通过一个简单的Hello World示例,帮助读者理解如何将程序注册为systemd服务,并掌握相关操作命令。无论是数据库还是其他应用,了解服务注册机制都是系统管理的重要基础。
学习虚拟机的笔记
linux ps 命令详解,跟着敲一次就掌握了
深入了解 Linux 中最常用的进程查看命令 `ps`,掌握其各种用法和参数,适用于系统管理和故障排查。从基础到高级,全面解析 `ps` 的使用技巧,帮助您提升 Linux 运维技能。
ObjectMapper 入门:Java 对象与 JSON 之间的「翻译官」
了解ObjectMapper在Java中如何实现对象与JSON的转换,掌握其在Spring Boot项目中的应用及常见使用场景。本文详细解析了序列化/反序列化过程、API用法、与Spring MVC的关系以及与其他JSON库的对比,适合开发者快速上手和深入理解。
服务器一次中病毒的记录
本文详细描述了一次服务器异常流量的排查过程,发现大量外部IP与内部服务建立连接,疑似存在恶意程序。通过分析日志和图片,确认为恶意程序导致带宽占用过高,最终通过备份和删除操作解决问题。文章提供了技术排查思路和解决方案,对系统维护具有参考价值。
JavaWeb微服务脚手架搭建
本文介绍了构建微服务架构时常用的开发模板和核心组件,涵盖技术选型、依赖配置及版本差异分析。通过合理选择 Java 和 Spring Boot 版本,可以显著提升开发效率和系统性能,是开发者不可错过的实践指南。
2
10